GitHub - dstotijn/hetty: An HTTP toolkit for security research.
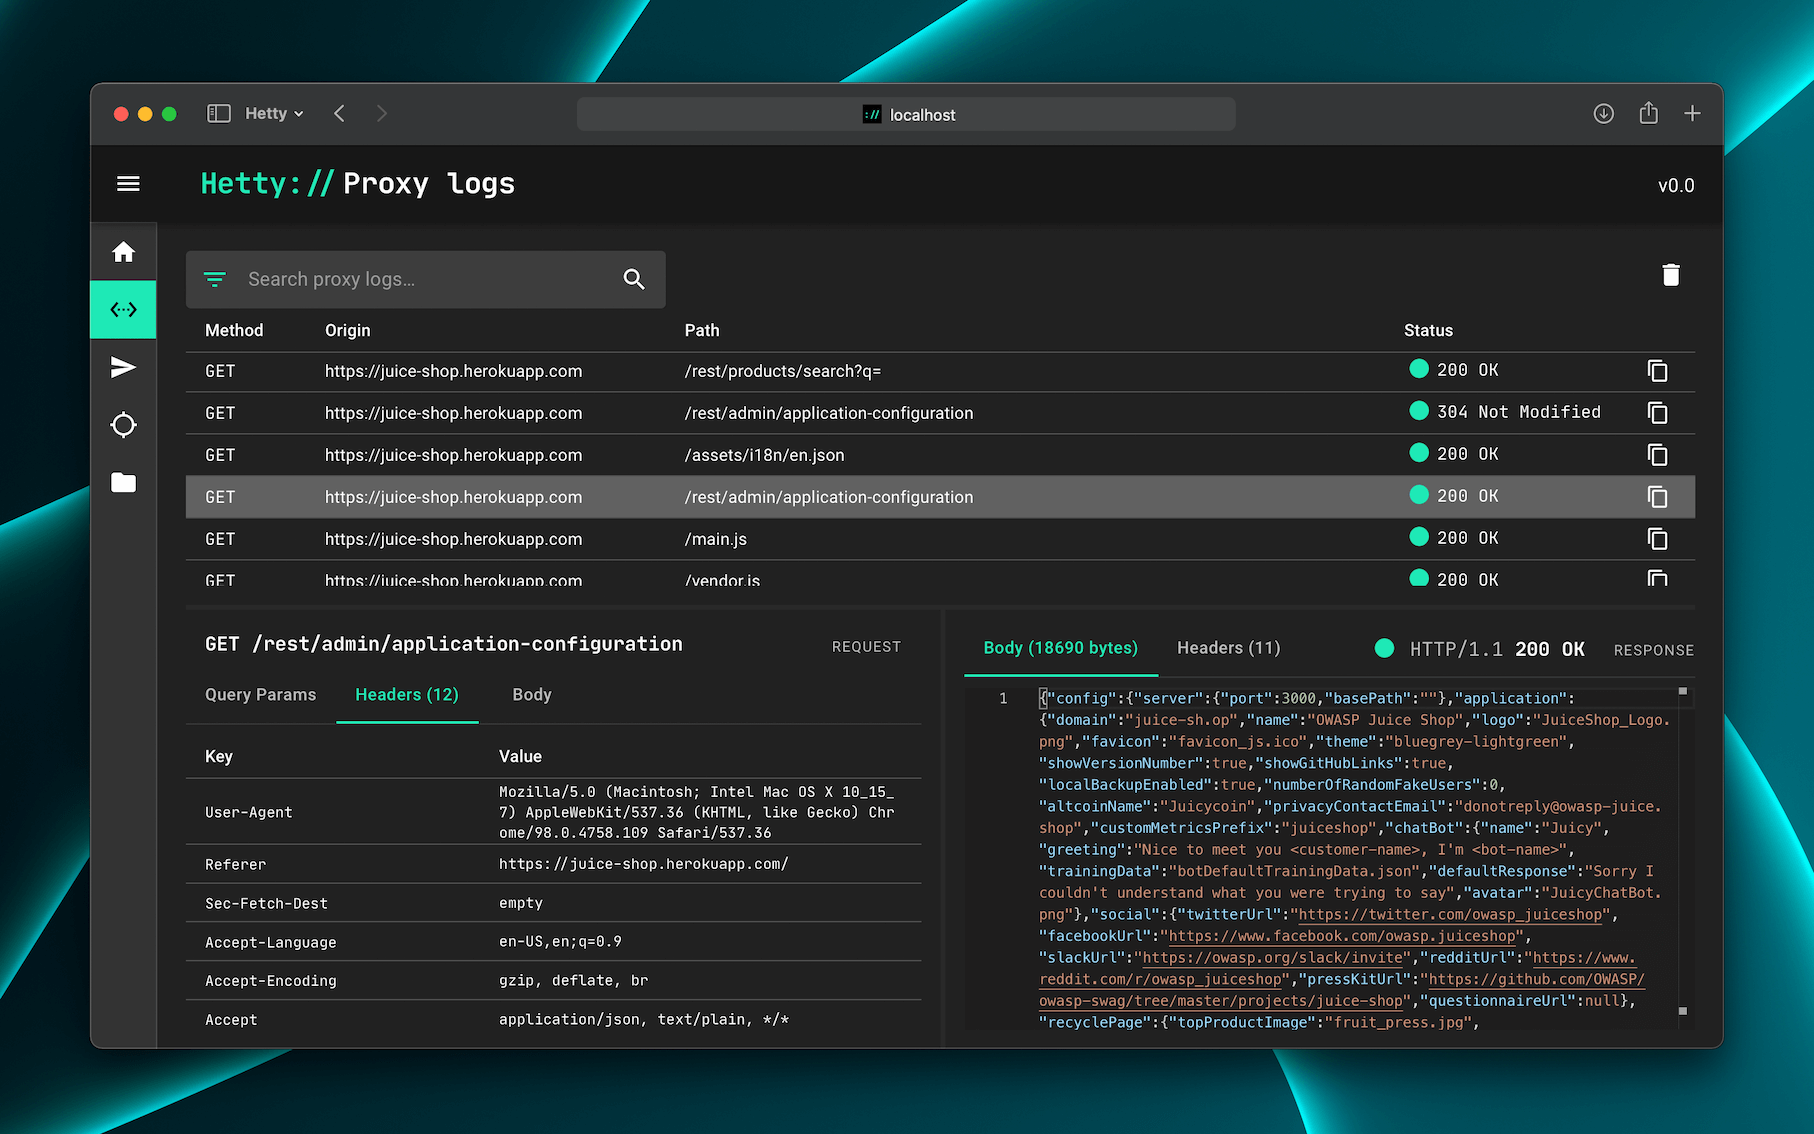
Hetty 是一个面向安全研究的 HTTP 工具包,目标是成为 Burp Suite Pro 等商业软件的开源替代,面向信息安全与漏洞赏金社区,提供 MITM HTTP 代理、日志与高级搜索、HTTP 客户端、请求/响应拦截、Scope、Web 管理界面和基于项目的数据库存储。
社区作者 · zZz
它解决什么问题
Hetty 是一个用于安全研究的 HTTP 工具包,旨在成为 Burp Suite Pro 等商业软件的开源替代品,并提供面向 infosec 与 bug bounty 社区的强大功能。
主要功能:
- Machine-in-the-middle(MITM)HTTP 代理,带有日志和高级搜索;
- HTTP 客户端,用于手动创建/编辑请求,并可重放经过代理的请求;
- 拦截请求与响应以进行人工审查(编辑、发送/接收、取消);
- Scope 支持,帮助保持工作组织有序;
- 易于使用的基于 Web 的管理界面;
- 基于项目的数据库存储,帮助保持工作组织有序。
Hetty 正在积极开发中,当前状态可查看 backlog。来源页面说明 Getting started 文档提供更详细的安装与使用说明,官方网站为 https://hetty.xyz。项目支持通过 issues 提交 bug 报告和功能请求,通过 discussions 提问和排障,并提供 Hetty Discord 服务器。项目致谢 Hacker101 Discord 社区的鼓励与早期反馈,以及 logo 和管理界面使用的 JetBrains Mono 字体。项目可接受赞助。
许可:MIT。© 2019–2025 Hetty Software。
— 本文由 AI 根据公开来源辅助整理,命令、版本与许可证请在使用前到原始页面复核。
安装 / 开始使用
准备环境:可选择包管理器安装、下载二进制或使用 Docker。若使用“其他”方式,需要从 GitHub 下载适用于你的 OS 和架构的最新 release,并将二进制移动到 $PATH 中的目录。若你的 OS 不在包管理器或 GitHub releases 列表中,来源说明可从源码编译,但编译链接标注为 coming soon。使用 Docker 时,需要可运行容器,并可挂载用于数据库和证书存储的卷。
安装步骤:
- macOS:
brew install hettysoft/tap/hettysudo snap install hetty
- Linux:
- Windows:
scoop bucket add hettysoft https://github.com/hettysoft/scoop-bucket.gitscoop install hettysoft/hetty- 其他方式:从 GitHub 下载最新 release,选择适用于你的 OS 和架构的版本,将二进制移动到 $PATH 中的目录。
Docker
Docker 镜像通过 GitHub Container registry 和 Docker Hub 分发。带数据库和证书存储卷、并转发 8080 端口的运行方式:docker run -v $HOME/.hetty:/root/.hetty -p 8080:8080 ghcr.io/dstotijn/hetty:latest首次运行与基本使用: 安装后通过以下命令启动 Hetty: hetty
来源说明 Getting started 文档有更详细的安装与使用说明。
查看所有可用选项: hetty --help
来源给出的帮助输出如下: Usage: hetty [flags] [subcommand] [flags]
Runs an HTTP server with (MITM) proxy, GraphQL service, and a web based admin interface.
Options: --cert Path to root CA certificate. Creates file if it doesn't exist. (Default: "~/.hetty/hetty_cert.pem") --key Path to root CA private key. Creates file if it doesn't exist. (Default: "~/.hetty/hetty_key.pem") --db Database file path.
Creates file if it doesn't exist. (Default: "~/.hetty/hetty.db") --addr TCP address for HTTP server to listen on, in the form "host:port". (Default: ":8080") --chrome Launch Chrome with proxy settings applied and certificate errors ignored.
(Default: false) --verbose Enable verbose logging. --json Encode logs as JSON, instead of pretty/human readable output. --version, -v Output version. --help, -h Output this usage text.
Subcommands:
- cert Certificate management
Run hetty <subcommand> --help for subcommand specific usage instructions.
默认文件与运行行为:证书、私钥和数据库文件在不存在时会被创建;默认证书路径为 ~/.hetty/hetty_cert.pem,默认私钥路径为 ~/.hetty/hetty_key.pem,默认数据库路径为 ~/.hetty/hetty.db;默认监听地址为 :8080。启动后运行 HTTP 服务器,包含 MITM 代理、GraphQL 服务和基于 Web 的管理界面。可使用子命令 cert 进行证书管理,使用 hetty <subcommand> --help 查看子命令用法。
常见问题与支持:来源未提供具体故障排查步骤,仅说明 bug 报告和功能请求使用 issues,问题和排障使用 discussions。Getting started 文档提供更详细的安装与使用说明。